Du fragst dich, welche Methode der Zwei-Faktor-Authentifizierung (2FA) dir den höchsten Schutz bietet, um deine Online-Konten vor unbefugtem Zugriff zu sichern? Die Wahl der richtigen 2FA-Methode ist entscheidend, da nicht alle Lösungen das gleiche Sicherheitsniveau aufweisen und deine digitale Identität unterschiedlich stark gefährden können.
Das sind die beliebtesten YubiKey Produkte




Was ist Zwei-Faktor-Authentifizierung?
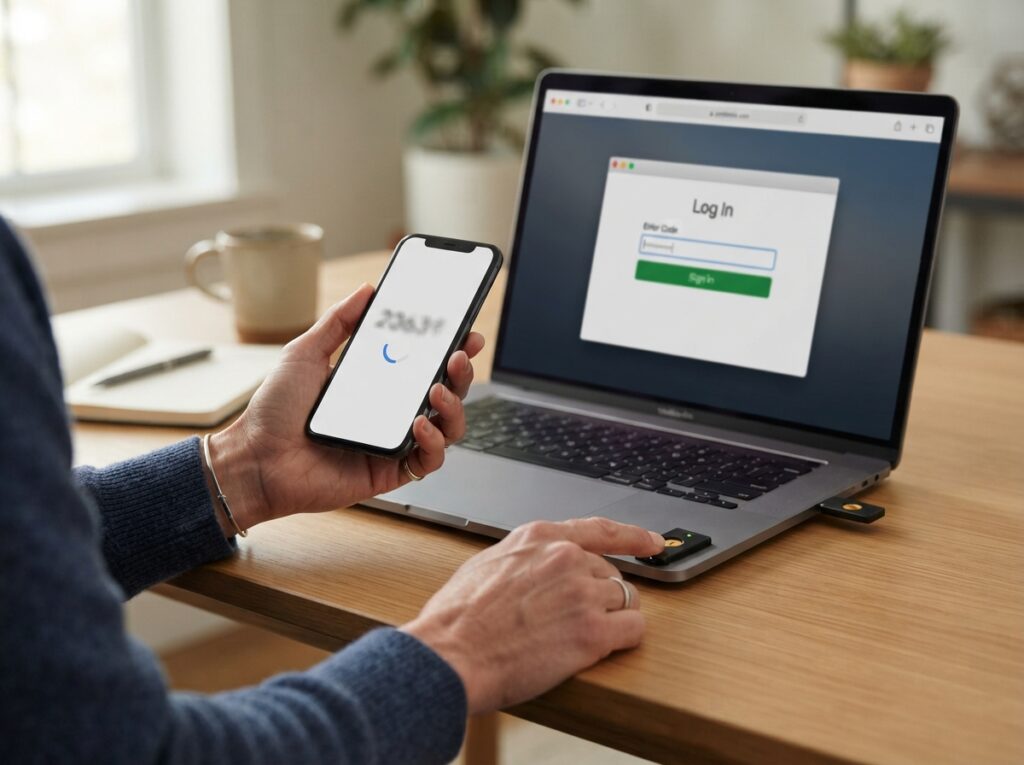
Die Zwei-Faktor-Authentifizierung, oft als 2FA oder Multi-Faktor-Authentifizierung (MFA) bezeichnet, ist ein Sicherheitsprozess, der dich bittet, zwei verschiedene Identifikationsmittel zu verwenden, um auf ein Konto oder eine Anwendung zuzugreifen. Diese Faktoren fallen typischerweise in drei Kategorien:
- Wissen: Etwas, das nur du weißt (z. B. ein Passwort oder eine PIN).
- Besitz: Etwas, das nur du besitzt (z. B. ein Smartphone, ein Sicherheitsschlüssel oder eine SIM-Karte).
- Inhärenz: Etwas, das du bist (z. B. ein Fingerabdruck, Gesichtserkennung oder Iris-Scan – bekannt als biometrische Merkmale).
Während die meisten Systeme ein Passwort (Faktor des Wissens) als ersten Faktor verwenden, konzentriert sich 2FA darauf, einen zweiten, unabhängigen Faktor hinzuzufügen, um die Sicherheit erheblich zu erhöhen. Selbst wenn dein Passwort kompromittiert wird, kann ein Angreifer ohne den zweiten Faktor nicht auf dein Konto zugreifen.
Die verschiedenen Methoden der Zwei-Faktor-Authentifizierung im Überblick
Es gibt eine Vielzahl von Methoden zur Implementierung der Zwei-Faktor-Authentifizierung, jede mit ihren eigenen Stärken und Schwächen. Die Auswahl der besten Methode hängt von deinen spezifischen Anforderungen an Sicherheit, Benutzerfreundlichkeit und Kompatibilität ab.
1. SMS-Codes (Short Message Service)
Dies ist eine der am weitesten verbreiteten und bekanntesten 2FA-Methoden. Nach der Eingabe deines Passworts erhältst du einen Code per SMS auf dein registriertes Mobiltelefon, den du dann zur Verifizierung eingeben musst.
Vorteile:
- Weit verbreitet und einfach zu implementieren.
- Benötigt kein zusätzliches Gerät außer deinem Mobiltelefon.
- Vertraut für die meisten Nutzer.
Nachteile:
- SIM-Swapping-Angriffe: Angreifer können deine Telefonnummer auf eine von ihnen kontrollierte SIM-Karte übertragen und so deine Codes abfangen.
- Netzwerkabhängigkeit: Funktioniert nicht, wenn du keinen Mobilfunkempfang hast.
- Phishing-Anfälligkeit: SMS-Nachrichten können gefälscht werden, und bösartige Apps können SMS lesen.
- Verzögerungen: SMS-Codes können manchmal mit Verzögerung ankommen.
2. Authentifizierungs-Apps (Authenticator Apps)
Diese Apps, wie z. B. Google Authenticator, Authy oder Microsoft Authenticator, generieren zeitbasierte Einmalpasswörter (TOTP – Time-based One-Time Password). Du scannst bei der Einrichtung einen QR-Code, und die App generiert dann regelmäßig neue Codes, die du eingeben musst.
Vorteile:
- Hohe Sicherheit: Deutlich sicherer als SMS-Codes, da sie nicht anfällig für SIM-Swapping sind und unabhängig vom Mobilfunknetz funktionieren.
- Offline-Funktionalität: Codes können auch ohne Internetverbindung generiert werden.
- Breite Unterstützung: Von vielen Diensten und Anwendungen unterstützt.
- Sichere Synchronisation: Einige Apps bieten verschlüsselte Cloud-Synchronisation, sodass du deine Codes auf mehreren Geräten hast.
Nachteile:
- Geräteverlust: Wenn du dein Gerät verlierst und keine Backup-Methode eingerichtet hast, kann der Zugriff verloren gehen.
- Zeit-Synchronisation: Eine falsche Zeiteinstellung auf deinem Gerät kann die Code-Generierung beeinträchtigen.
- Anfällig für Geräte-Kompromittierung: Wenn dein Smartphone selbst gehackt wird, könnten die Codes theoretisch ausgelesen werden, obwohl dies komplex ist.
3. Sicherheitsschlüssel (Hardware Security Keys)
Physische Geräte, die wie ein USB-Stick oder eine NFC-Karte aussehen und verwendet werden, um deine Identität zu bestätigen. Beispiele sind YubiKey oder Google Titan Security Key. Sie verwenden kryptografische Schlüssel und Protokolle wie FIDO2/WebAuthn, um deine Anwesenheit zu verifizieren.
Vorteile:
- Höchste Sicherheit: Gilt als die sicherste Form der 2FA. Sie sind resistent gegen Phishing, SIM-Swapping und Malware. Der Schlüssel speichert geheime Schlüssel und signiert Anfragen kryptografisch auf dem Gerät selbst.
- Einfache Bedienung: Oft nur ein Fingertippen oder Einstecken und Bestätigen.
- Keine Abhängigkeit von Mobilfunknetz oder Internet: Funktioniert oft auch offline.
Nachteile:
- Physischer Verlust: Du kannst den Schlüssel verlieren. Es ist ratsam, immer einen Backup-Schlüssel zu besitzen.
- Kosten: Einmalige Anschaffungskosten pro Schlüssel.
- Kompatibilität: Nicht alle Dienste unterstützen Sicherheitsschlüssel. Die Unterstützung von FIDO2/WebAuthn nimmt jedoch stetig zu.
- Anschaffung: Erfordert den Kauf eines zusätzlichen physischen Geräts.
4. Biometrische Authentifizierung
Diese Methode nutzt einzigartige biologische Merkmale deines Körpers wie Fingerabdrücke, Gesichtserkennung oder Iris-Scans. Sie wird oft in Kombination mit einem Passwort oder als zweiter Faktor auf Smartphones und Laptops verwendet.
Vorteile:
- Hohe Benutzerfreundlichkeit: Sehr schnell und intuitiv zu bedienen.
- Einzigartig: Biometrische Merkmale sind schwer zu kopieren oder zu stehlen.
Nachteile:
- Datenschutzbedenken: Speicherung und Verarbeitung biometrischer Daten.
- Fehlalarme (False Positives/Negatives): Sensoren können unzuverlässig sein, z. B. bei schlechten Lichtverhältnissen (Gesichtserkennung) oder nassen Fingern (Fingerabdruck).
- Nicht immer der alleinige zweite Faktor: Oft nur ein Faktor auf einem bereits vertrauenswürdigen Gerät. Wenn das Gerät kompromittiert ist, ist auch die biometrische Sperre umgangen.
- Nicht universell: Nicht auf allen Geräten und für alle Dienste verfügbar.
5. Push-Benachrichtigungen (App-basierte Zustimmung)
Hierbei sendet die Anwendung eine Benachrichtigung an dein vertrauenswürdiges Gerät (oft dein Smartphone), auf die du dann einfach mit „Zustimmen“ oder „Ablehnen“ reagieren kannst. Manchmal wird zusätzlich eine PIN oder ein Fingerabdruck auf dem mobilen Gerät verlangt.
Vorteile:
- Hohe Benutzerfreundlichkeit: Sehr einfach und schnell.
- Sicherheit: Deutlich sicherer als SMS, da die Benachrichtigung verschlüsselt ist und nicht einfach abgefangen werden kann.
Nachteile:
- Abhängigkeit vom Gerät: Benötigt ein Smartphone mit installierter App und Internetverbindung.
- Phishing durch Social Engineering: Ein Angreifer könnte dich überzeugen, eine unbekannte Push-Benachrichtigung anzunehmen, auch wenn er nicht die korrekten Zugangsdaten hat.
- Nicht für alle Dienste: Nicht jeder Dienst bietet diese Option an.
6. E-Mail-Codes
Ähnlich wie SMS-Codes werden Einmalpasswörter per E-Mail an deine hinterlegte Adresse gesendet. Dies ist oft eine weniger sichere Option, da E-Mail-Konten selbst gehackt werden können.
Vorteile:
- Einfachheit: Wenn du dein E-Mail-Konto bereits auf deinem Gerät offen hast, kann es schnell gehen.
Nachteile:
- Sehr unsicher: Wenn dein E-Mail-Konto kompromittiert wird, sind deine 2FA-Codes ebenfalls gefährdet.
- Langsam: E-Mails können verzögert ankommen.
- Kann Spamfilter landen: Codes können im Spam-Ordner landen und übersehen werden.
Welche Methode bietet den besten Schutz? Eine vergleichende Analyse
Die Frage nach der „besten“ Methode ist nicht pauschal zu beantworten, da sie von deinem individuellen Risikoprofil und den Anforderungen des Dienstes abhängt. Basierend auf der Widerstandsfähigkeit gegen gängige Angriffsmethoden lässt sich jedoch eine klare Rangfolge erstellen.
| Methode | Sicherheitsniveau (Skala 1-5) | Benutzerfreundlichkeit (Skala 1-5) | Anfälligkeit für Phishing/SIM-Swapping | Abhängigkeit vom Gerät/Netzwerk | Kosten |
|---|---|---|---|---|---|
| Sicherheitsschlüssel (FIDO2/WebAuthn) | 5/5 | 4/5 | Sehr gering | Gering (benötigt physischen Zugriff auf den Schlüssel) | Einmalige Anschaffung pro Schlüssel |
| Authentifizierungs-Apps (TOTP) | 4/5 | 4/5 | Gering (aber App auf kompromittiertem Gerät möglich) | Gering (App auf Smartphone, keine Netzabhängigkeit für Code-Generierung) | Kostenlos (App), optional für Cloud-Backup |
| Push-Benachrichtigungen | 3/5 | 5/5 | Mittel (durch Social Engineering) | Hoch (Smartphone mit Internet) | Kostenlos |
| Biometrische Authentifizierung (als zweiter Faktor auf vertrauenswürdigem Gerät) | 3/5 | 5/5 | Mittel (wenn Gerät kompromittiert) | Sehr hoch (an das Gerät gebunden) | Kostenlos (Hardware-Integration) |
| SMS-Codes | 2/5 | 4/5 | Hoch (SIM-Swapping, Phishing) | Hoch (Mobilfunkempfang) | Kostenlos (Mobilfunkvertrag) |
| E-Mail-Codes | 1/5 | 3/5 | Sehr hoch (E-Mail-Kompromittierung) | Hoch (Internet, E-Mail-Zugang) | Kostenlos (E-Mail-Dienst) |
Schlussfolgerung zur besten Methode:
Sicherheitsschlüssel (wie YubiKey) unter Verwendung von Protokollen wie FIDO2/WebAuthn bieten den absolut höchsten Schutz gegen die meisten Online-Bedrohungen, insbesondere gegen Phishing. Sie sind ideal für kritische Konten wie E-Mail, Cloud-Speicher und Finanzdienstleistungen.
Authentifizierungs-Apps sind die zweitbeste Wahl und ein hervorragender Kompromiss zwischen Sicherheit und Benutzerfreundlichkeit. Sie sind für die meisten Nutzer eine praktikable und sehr sichere Lösung für den Alltag.
SMS-Codes sollten nur als letzte Option oder als Notfall-Backup genutzt werden, wenn keine sichereren Alternativen verfügbar sind. E-Mail-Codes sind für die meisten Anwendungsfälle nicht empfehlenswert.
Best Practices für die Implementierung von 2FA
Unabhängig von der gewählten Methode gibt es einige allgemeine Regeln, die du befolgen solltest, um deine Sicherheit zu maximieren:
- Aktiviere 2FA überall, wo es möglich ist: Nutze die Funktion für alle wichtigen Konten, einschließlich E-Mail, Social Media, Online-Banking, Cloud-Speicher und Kommunikationsdienste.
- Verwende starke, einzigartige Passwörter: 2FA ist eine zusätzliche Sicherheitsebene, ersetzt aber kein starkes Passwort. Nutze einen Passwort-Manager.
- Richte Backup-Optionen ein: Bei Authentifizierungs-Apps oder Sicherheitsschlüsseln solltest du immer eine alternative Wiederherstellungsmethode einrichten (z. B. ein zweiter Sicherheitsschlüssel, Wiederherstellungscodes, die du offline speicherst).
- Sei vorsichtig bei der Einrichtung: Folge den Anweisungen des Dienstes sorgfältig. Bei Sicherheitsschlüsseln ist die Registrierung oft auf wenigen Geräten beschränkt.
- Schütze dein Smartphone: Da viele 2FA-Methoden auf dein Smartphone angewiesen sind, ist es entscheidend, dieses mit einer starken PIN, einem Muster oder biometrischen Daten zu sichern.
- Überprüfe regelmäßig deine Konten: Achte auf verdächtige Anmeldeversuche oder Aktivitäten.
- Nutze die sicherste verfügbare Methode: Wenn ein Dienst sowohl SMS als auch eine Authentifizierungs-App anbietet, wähle die App. Wenn Sicherheitsschlüssel unterstützt werden, sind sie die erste Wahl.
Warum du 2FA ernst nehmen solltest
Die digitale Welt birgt zahlreiche Risiken. Phishing-Angriffe werden immer ausgefeilter, und Datenlecks sind an der Tagesordnung. Dein Passwort, dein einziges Wissen, kann durch verschiedene Methoden kompromittiert werden: schwache Passwörter, wiederverwendete Passwörter, Brute-Force-Angriffe oder durch das Auslesen von Passwörtern aus geleakten Datenbanken. Ohne einen zweiten Faktor ist dein Konto danach leicht angreifbar.
Die Zwei-Faktor-Authentifizierung schließt diese Lücke. Sie fügt eine zusätzliche, oft physische oder gerätegebundene Hürde hinzu, die für Angreifer wesentlich schwieriger zu überwinden ist als nur ein Passwort. Das Schützen deiner digitalen Identität ist heute wichtiger denn je, und 2FA ist ein grundlegender Schritt dazu.
Das sind die neuesten YubiKey Produkte mit der besten Bewertung



FAQ – Häufig gestellte Fragen zu Zwei-Faktor-Authentifizierung: Welche Methode bietet den besten Schutz?
Ist SMS-basierte 2FA unsicher?
SMS-basierte Zwei-Faktor-Authentifizierung ist anfälliger als andere Methoden, da sie Ziele von SIM-Swapping-Angriffen sein kann. Bei diesem Angriff übernimmt ein Betrüger deine Telefonnummer, indem er den Mobilfunkanbieter dazu bringt, seine SIM-Karte zu aktivieren. Danach kann er alle SMS-Nachrichten abfangen, einschließlich deiner 2FA-Codes. Sie bietet immer noch einen besseren Schutz als ein reines Passwort, ist aber nicht die sicherste Option.
Kann ich mehrere 2FA-Methoden für ein Konto verwenden?
Viele Dienste erlauben es dir, mehrere 2FA-Methoden für ein Konto einzurichten. Dies ist eine ausgezeichnete Strategie. Du könntest beispielsweise eine Authentifizierungs-App als primäre Methode und SMS als Backup-Methode einrichten. Dies gibt dir Flexibilität und Sicherheit, falls deine primäre Methode ausfällt oder unzugänglich ist.
Wie schütze ich mich, wenn ich meinen Sicherheitsschlüssel verliere?
Wenn du deinen Sicherheitsschlüssel verlierst, kann dies zu einem Kontoverlust führen, wenn keine Backup-Methode vorhanden ist. Es ist dringend ratsam, immer mindestens zwei Sicherheitsschlüssel für jedes Konto zu besitzen, das du mit ihnen schützt. Speichere deine Wiederherstellungscodes (die du bei der Einrichtung von 2FA erhältst) sicher und offline an einem Ort, auf den du im Notfall zugreifen kannst.
Sind Authentifizierungs-Apps sicher vor Hackern?
Authentifizierungs-Apps wie Google Authenticator oder Authy gelten als sehr sicher, da sie zeitbasierte Einmalpasswörter (TOTP) verwenden, die nicht über das Netzwerk gesendet werden und nicht anfällig für SIM-Swapping sind. Die Sicherheit hängt jedoch auch von der Sicherheit deines Smartphones ab. Wenn dein Gerät mit Malware infiziert ist, könnten theoretisch die Codes ausgelesen werden, dies ist jedoch ein komplexerer Angriff.
Ist biometrische Authentifizierung alleine eine sichere 2FA-Methode?
Biometrische Authentifizierung allein ist oft nicht ausreichend als zweiter Faktor, wenn sie nicht an ein vertrauenswürdiges Gerät gebunden ist. Wenn dein Smartphone mit Fingerabdrucksensor oder Gesichtserkennung zum Beispiel kompromittiert wird, könnte der Angreifer auch deine biometrischen Daten nutzen. In der Regel dient sie als komfortable Freigabe für eine bereits authentifizierte Sitzung auf einem vertrauenswürdigen Gerät oder als zweiter Faktor nach einem Passwort, was sie zu einer guten, aber nicht unbedingt höchsten Sicherheitsmethode macht.
Was ist der Unterschied zwischen 2FA und MFA?
Die Begriffe Zwei-Faktor-Authentifizierung (2FA) und Multi-Faktor-Authentifizierung (MFA) werden oft synonym verwendet, es gibt jedoch einen kleinen Unterschied. 2FA verwendet immer genau zwei verschiedene Faktoren aus den Kategorien Wissen, Besitz oder Inhärenz. MFA hingegen kann zwei oder mehr Faktoren umfassen. Wenn also ein Dienst zwei Passwörter und einen Fingerabdruck verlangt, wäre das MFA, aber nicht strikt 2FA. In der Praxis meint man mit 2FA meist die Anforderung von zwei verschiedenen Faktoren.
Wann sollte ich auf die sicherste Methode, den Sicherheitsschlüssel, umsteigen?
Du solltest auf Sicherheitsschlüssel umsteigen, wann immer es für deine kritischsten Konten möglich ist. Dazu gehören insbesondere dein primäres E-Mail-Konto, dein Cloud-Speicherdienst, deine Bank- und Finanzkonten, Passwörter-Manager und alle Dienste, die sensible persönliche oder geschäftliche Daten enthalten. Wenn du online sensible Transaktionen durchführst oder deine Identität schützen möchtest, sind Sicherheitsschlüssel die empfohlene Wahl.